Få kontroll over virksomhetens AI-agenter
Administrer AI-agenter på tvers av ulike plattformer, med de samme prinsippene for tilgangsstyring, sikkerhet og kontroll som gjelder for ansatte.
Full oversikt og tydelig ansvar
Kartlegg AI-agenter på tvers av plattformer, tildel ansvarlige eiere og etabler sikkerhetspolicyer.
Kontroll gjennom hele livssyklusen
Sørg for at agenter har riktige tilganger, overvåk aktiviteten deres og gjennomfør regelmessige tilgangsrevisjoner.
Samlet sikkerhetsstyring
Gi sikkerhetsansvarlige et felles rammeverk for å definere, håndheve og kontrollere sikkerhetspolicyer på tvers sv AI-agenter og språkmodelltjenester (LLM)
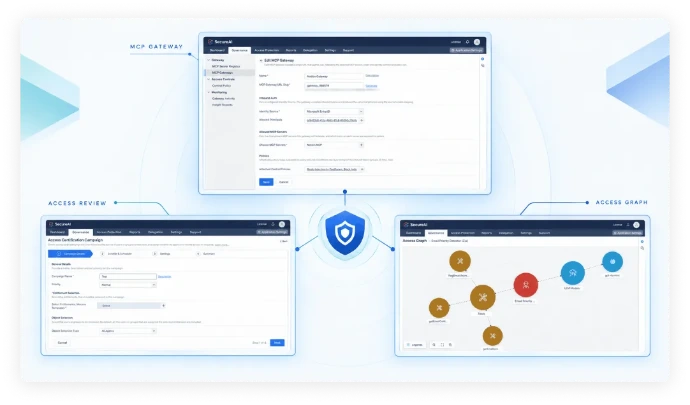
Få innsikt i hvordan AI-agentene er konfigurert, hvilke ressurser de benytter, og hvor det kan finnes sikkerhetsrisikoer.
- Samlet risikobilde: Se agentenes roller, eiere, rettigheter, funksjoner, språkmodeller, filtilganger og verktøy i én oversikt.
- Sporbarhet på tvers av plattformer: Dokumenter agentenes aktivitet og sikkerhetshendelser gjennom en felles revisjonslogg.
- Dokumentasjon og etterlevelse: Behold oversikt over agenter, policybeslutninger og gateway-logger for å støtte krav til datalagring, sikkerhet og etterlevelse.
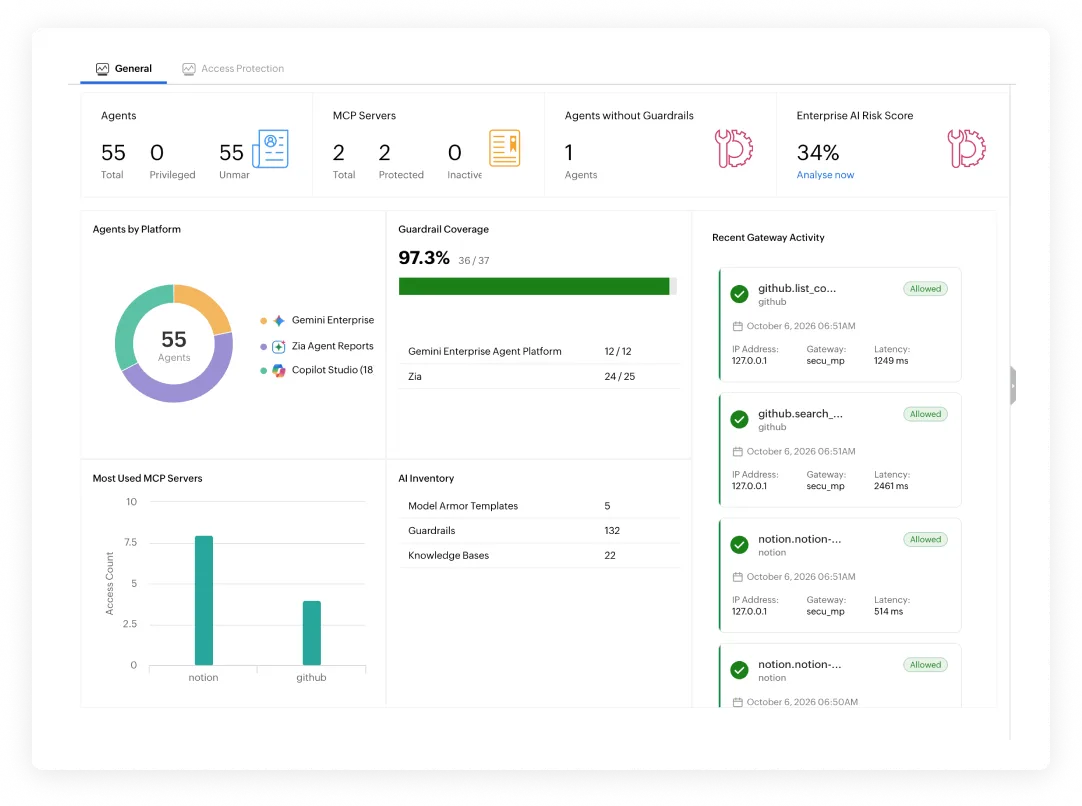
La virksomheten ta i bruk nye AI-integrasjoner uten å miste kontrollen over hvilke verktøy agentene kan benytte, og hvilke data de får tilgang til.
Sentralisert tilgangskontroll: Diriger trafikken gjennom AD360s MCP-gateway, og bestem hvilke agenter som skal få tilgang til ulike verktøy og tjenester.
Beskyttelse av sensitive data: Tillat, masker eller blokker handlinger basert på definerte sikkerhetspolicyer før forespørslene når MCP-serverne.
Innsikt i ytelse og bruk: Overvåk bruksmønstre, responstider og feil for å identifisere problemer og avdekke MCP-servere som ikke lenger er i bruk.
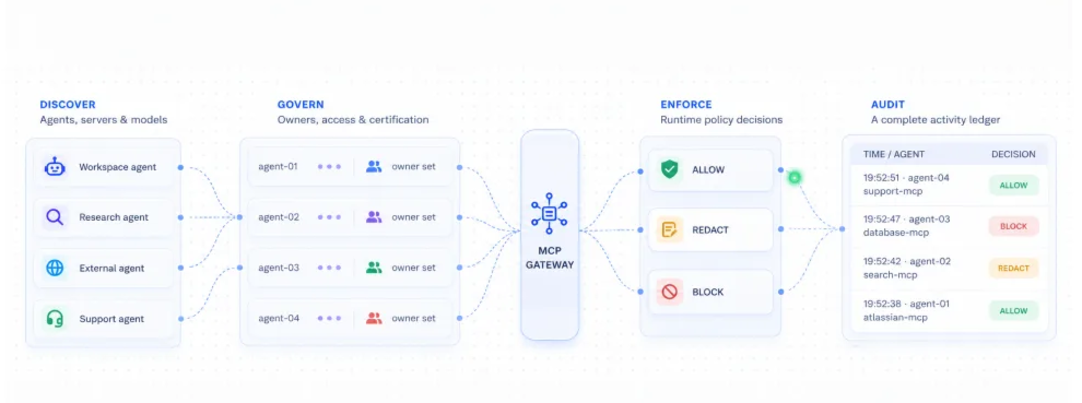
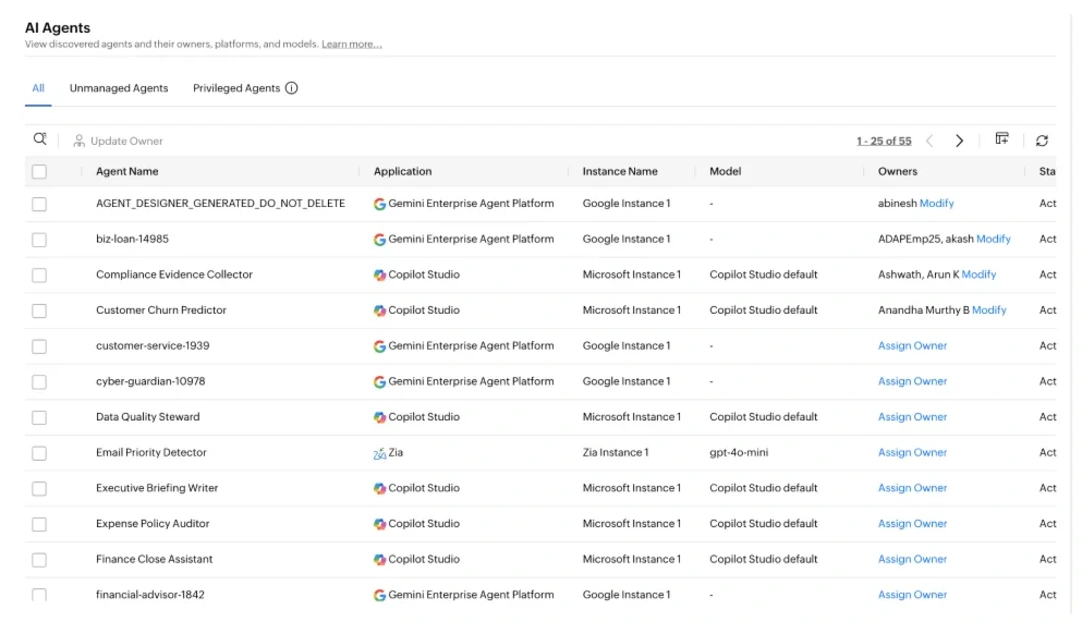
Få en samlet oversikt over AI-agenter som er tatt i bruk, slik at virksomheten lettere kan identifisere risiko og administrere tilganger.
Integrasjon med etablerte plattformer: Kartlegg agenter i blant annet Google Gemini Enterprise Agent Platform, Microsoft Foundry og Microsoft Copilot Studio.
Visualisering av tilganger og forbindelser: Se agentenes identiteter, rettigheter, sikkerhetsbegrensninger og forbindelser til andre agenter.
Identifisering av sikkerhetsrisikoer: Avdekk agenter uten definert eier, med for omfattende rettigheter eller med uavklarte brudd på sikkerhetspolicyer.
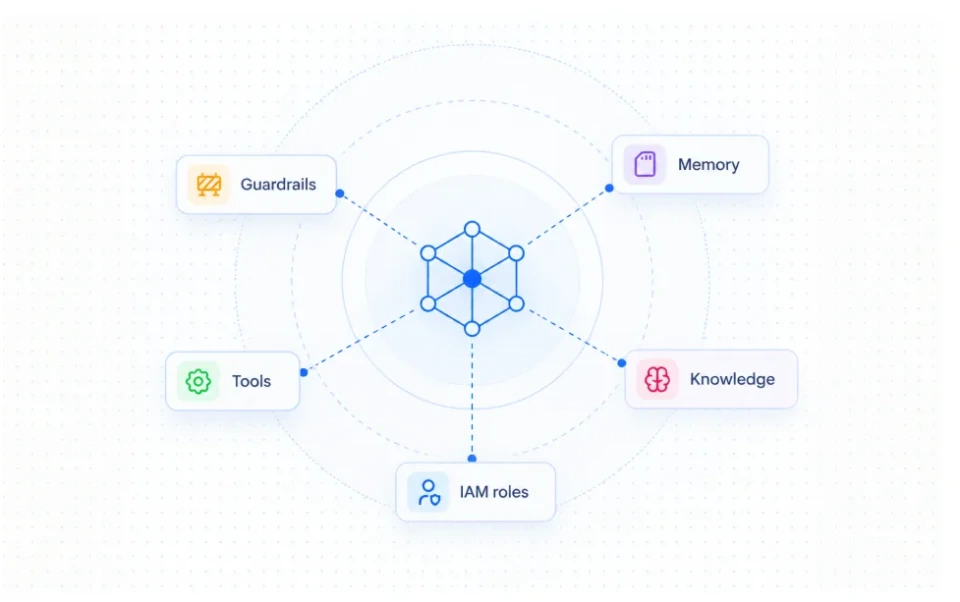
Sørg for at AI-agenter har en definert ansvarlig, og at virksomheten kan følge opp tilganger, aktiviteter og sikkerhetshendelser.
Tydelig ansvarsfordeling: Knytt hver administrerte AI-agent til en ansvarlig person. Eierskap kan også tildeles automatisk basert på forhåndsdefinerte regler.
Detaljert aktivitetslogging: Registrer verktøykall, autorisasjonshendelser og datatilgang som går gjennom MCP-gatewayen.
Revisjonsklare logger: Benytt manipulasjonssikrede logger som kan eksporteres til SIEM-løsninger eller brukes som dokumentasjon ved revisjon og sikkerhetskontroller.
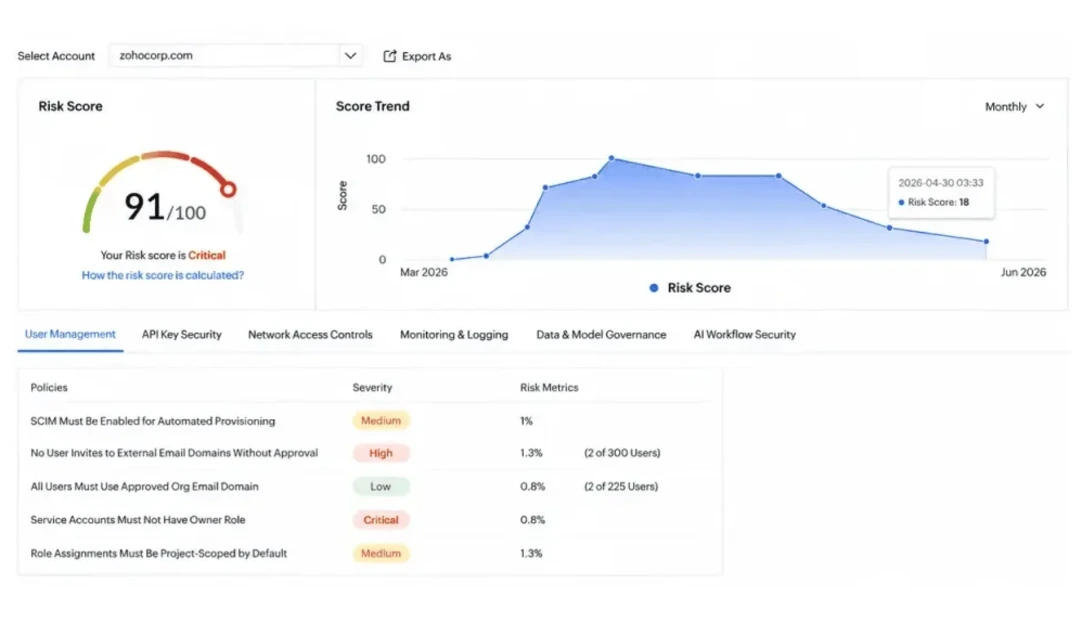
Få bedre oversikt over sikkerheten i store språkmodeller (LLM-er) og identifiser konfigurasjoner som kan utgjøre en risiko.
Helhetlig sikkerhetsvurdering: Undersøk konfigurasjoner knyttet til identiteter, API-nøkler, datastyring og nettverkstilgang for å avdekke svakheter.
Risikovurdering og etterlevelse: Få en regelbasert risikoscore basert på relevante konfigurasjoner, med kobling til aktuelle sikkerhetsstandarder og regelverk.
Identifiser konkrete avvik: Gå ned på detaljnivå for å se hvilke administratorkontoer, brukere eller applikasjoner som ikke oppfyller sikkerhetskravene, og hvorfor.
Fordelene med SecureAI
Ta i bruk AI med større trygghet
Gi virksomheten mulighet til å utforske og ta i bruk AI-agenter innenfor tydelige sikkerhetsrammer. Med bedre kontroll over tilganger og rettigheter kan IT- og sikkerhetsteam legge til rette for innovasjon uten å gå på bekostning av sikkerheten.
Beskytt sensitiv informasjon
Sørg for at AI-agenter opererer innenfor definerte tilgangsrammer. Gjennom MCP-gatewayen kan SecureAI kontrollere både forespørsler og svar, blokkere uautoriserte verktøykall og kontrollere sensitiv informasjon ved hjelp av regler for datatapsbeskyttelse (DLP).
Samlet sikkerhet på tvers av plattformer
Administrer sikkerhet og tilganger på tvers av AI-plattformer som Microsoft Foundry, Google Gemini Enterprise Agent Platform og Microsoft Copilot Studio. Begrens hvilke ressurser agentene kan benytte og hvilke handlinger de kan utføre, slik at risikoen for uønsket aktivitet og tilgang reduseres.
Støtt etterlevelse og sikkerhetskrav
Legg til rette for ansvarlig bruk av AI med tydelig eierskap, dokumenterte tilganger og sporbar aktivitet. SecureAI kan støtte virksomhetens arbeid med rammeverk som NIST AI RMF, ISO/IEC 42001 og OWASP Top 10 for LLM Applications, og bidra til å identifisere og redusere sikkerhetsrisikoer knyttet til AI-agenter.
Be om tilbud
Fyll ut skjemaet på siden, så sender vi et tilpasset tilbud.